
مضمون کا خلاصہ: میں پندرہ سالوں سے انٹرپرائز ڈیٹا سیکیورٹی پر کام کر رہا ہوں اور بہت سارے کیس دیکھے ہیں۔ مالکان کو سب سے زیادہ جس چیز کا خوف ہے وہ یہ نہیں ہے کہ سرور ہیک ہو جائے گا، لیکن یہ کہ بنیادی کوڈ کا "فائدہ" ان کے اپنے لوگوں کے ذریعے لیا جائے گا - کمپنی چھوڑنے سے پہلے اسے ایک کلک کے ساتھ پیک کرنا، یا اضافی رقم کے عوض حریفوں کو سورس کوڈ فروخت کرنا۔ جیسے ہی کچھ ایسا ہوتا ہے۔
میں نے کارپوریٹ ڈیٹا سیکیورٹی میں پندرہ سال سے کام کیا ہے اور بہت سارے کیسز دیکھے ہیں۔ مالکان کو سب سے زیادہ جس چیز کا خوف ہے وہ یہ نہیں ہے کہ سرور ہیک ہو جائے گا، لیکن یہ کہ بنیادی کوڈ کا "فائدہ" ان کے اپنے لوگوں کے ذریعے لیا جائے گا - کمپنی چھوڑنے سے پہلے اسے ایک کلک کے ساتھ پیک کرنا، یا اضافی رقم کے عوض حریفوں کو سورس کوڈ فروخت کرنا۔ جب ایسا کچھ ہو گا تو یہ تباہی ہو گی۔ مارکیٹ میں بہت سے "قابل استعمال" سافٹ ویئر موجود ہیں، لیکن اگر آپ واقعی کسی ایسے سافٹ ویئر کا انتخاب کرنا چاہتے ہیں جو ترقیاتی کاموں میں تاخیر کیے بغیر کام کو سنبھال سکے، تو آپ کو بہت زیادہ علم ہونا چاہیے۔ آج، میں ایک ایک کرکے ان 9 انٹرپرائز لیول کوڈ انکرپشن سافٹ ویئر کے ذریعے جاؤں گا۔ آئیے سیدھے مشکل چیزوں کی طرف چلتے ہیں۔
کوڈ انکرپشن سافٹ ویئر کا انتخاب کیسے کریں؟ گہرائی سے تجزیہ کے ساتھ بہترین کوڈ انکرپشن سافٹ ویئر کے 9 کا اشتراک کریں!
1. بصیرت آنکھ MIT نظام
مجموعی درجہ بندی:★★★★★
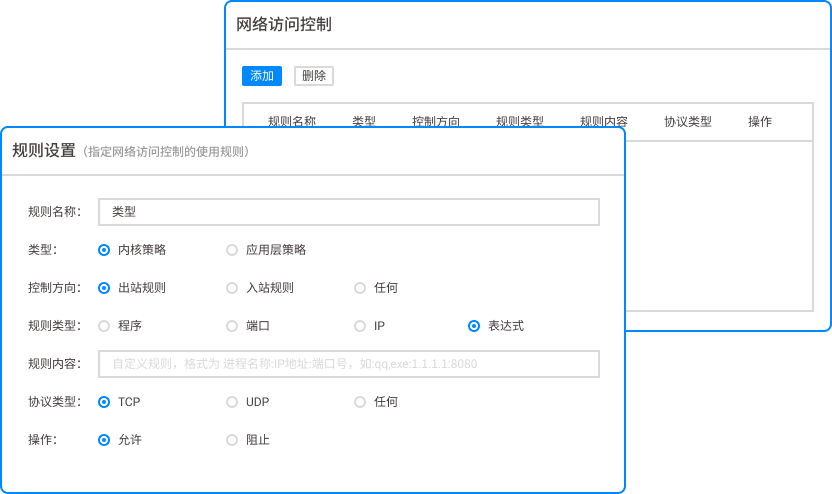
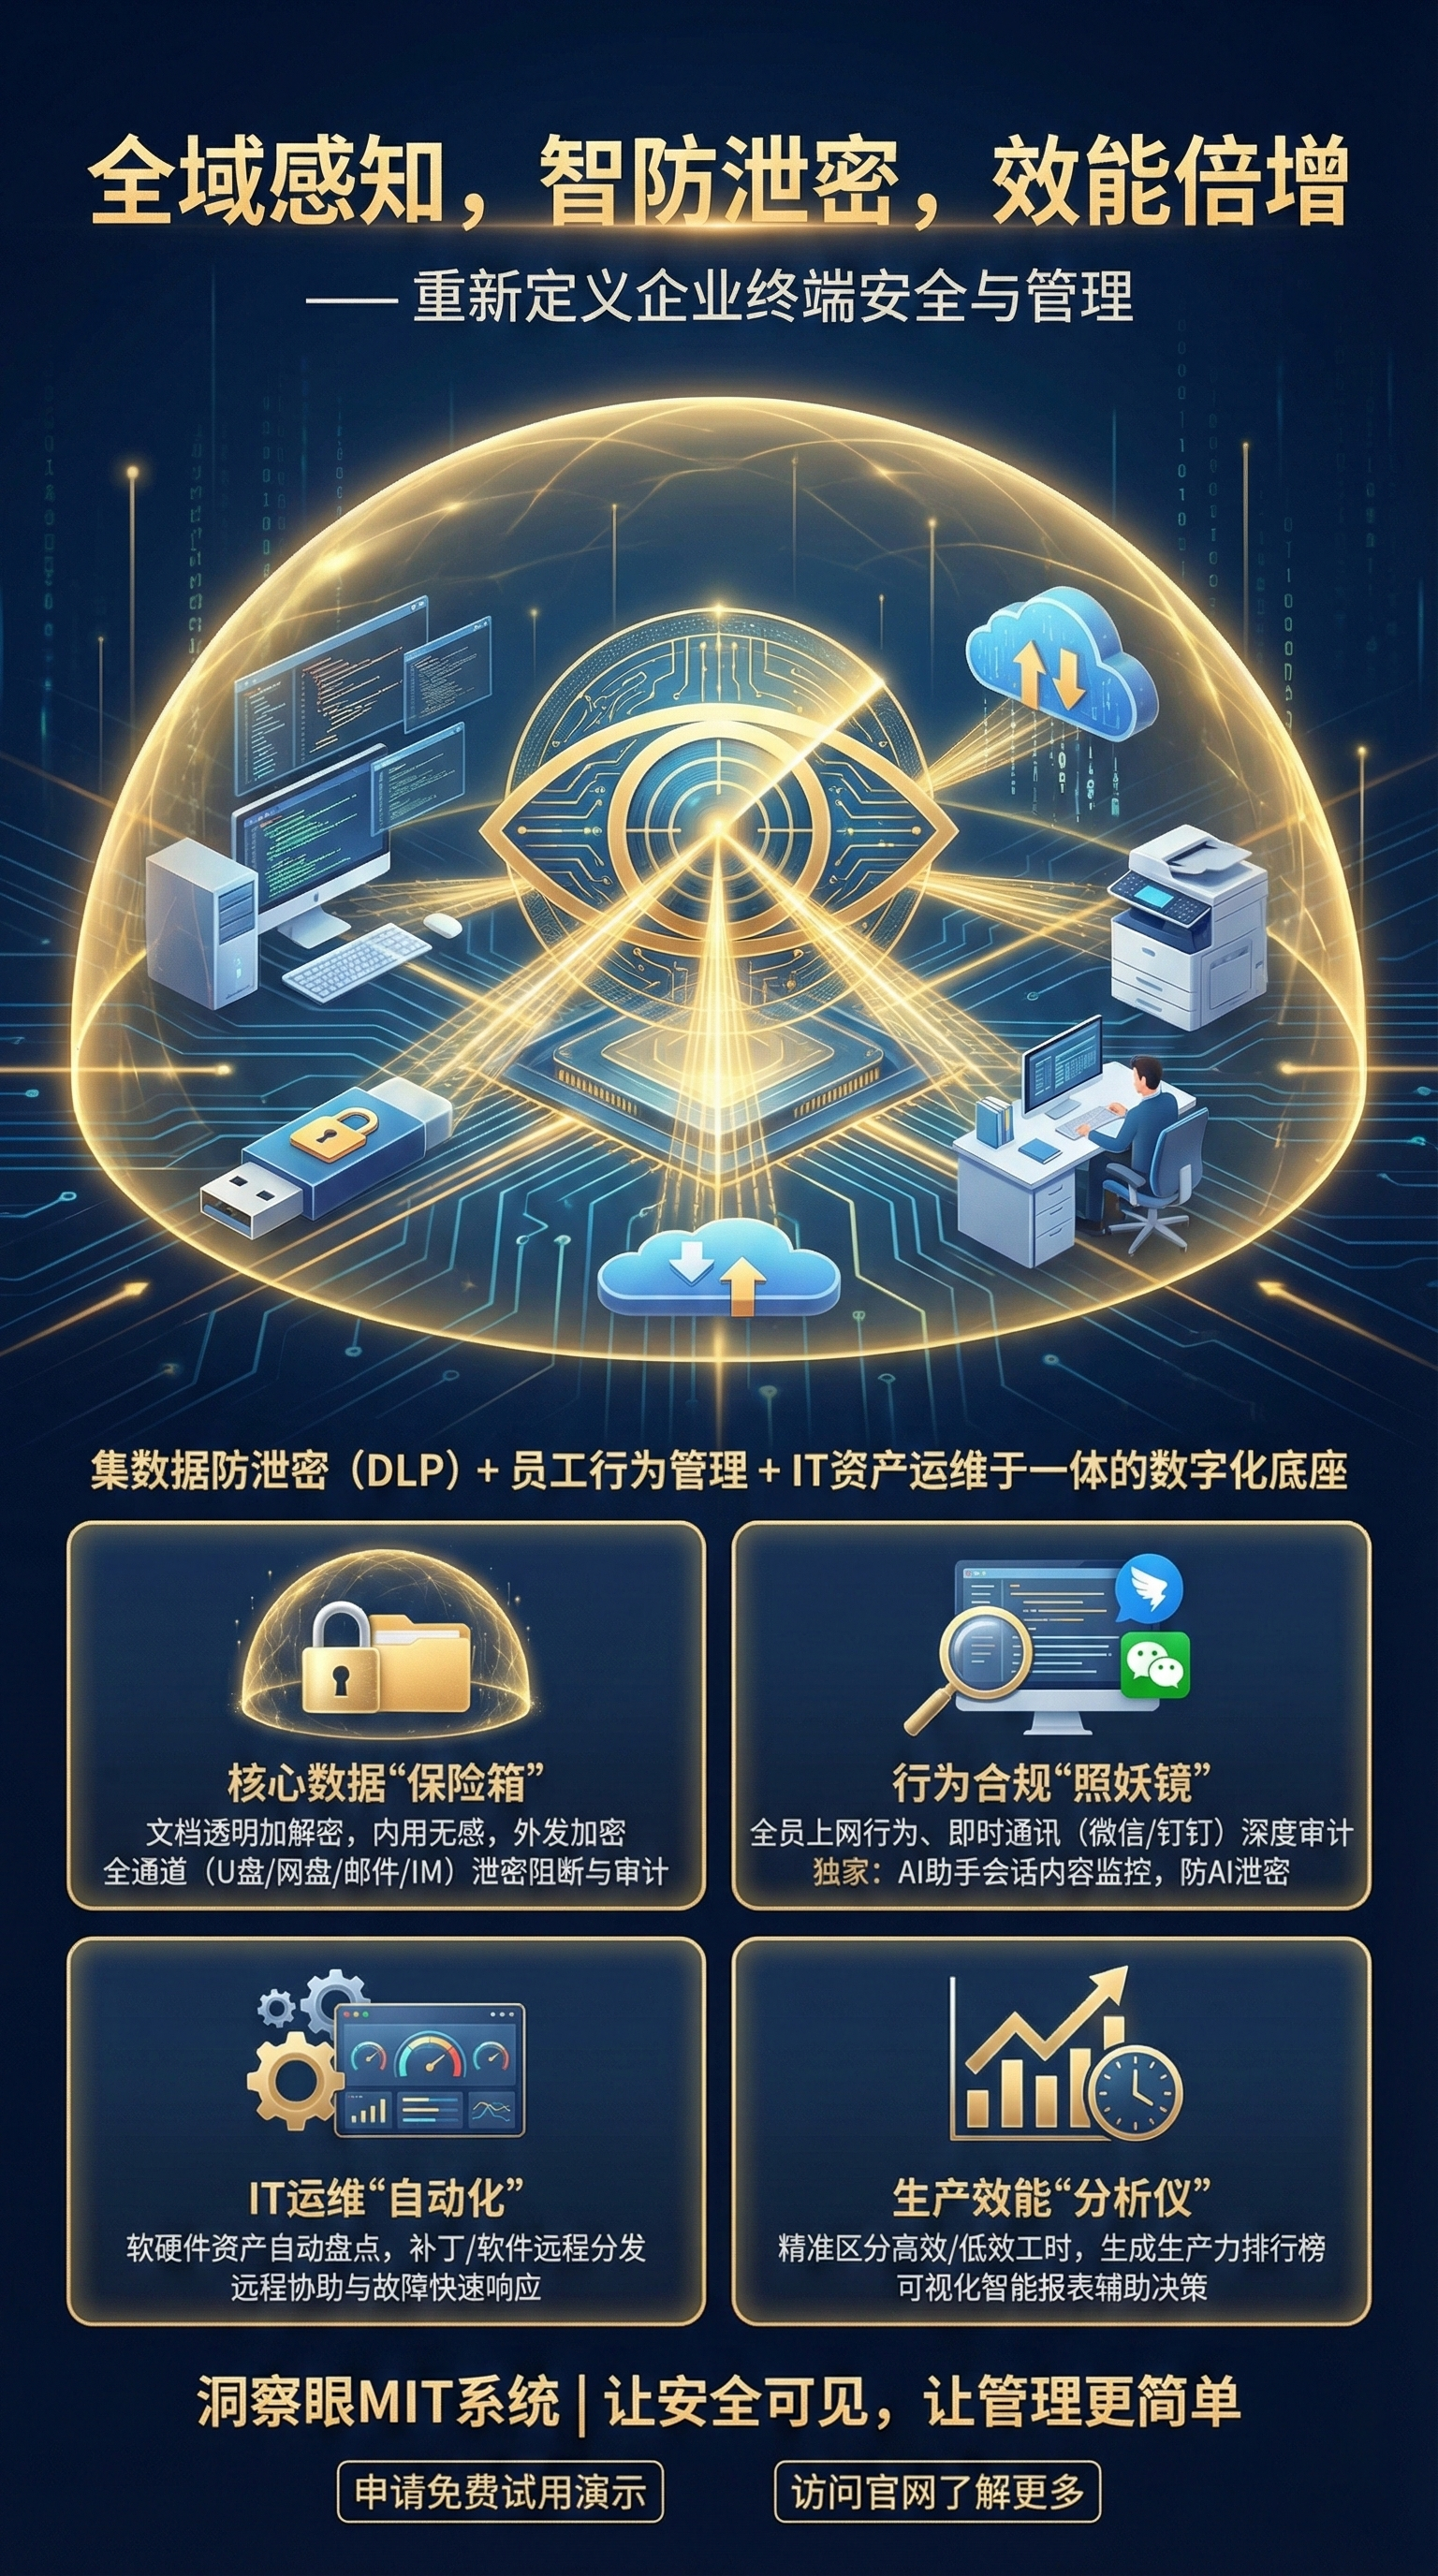
1. ماحولیات کے موافق سینسلیس انکرپشن: کوڈ کو عام طور پر اندرونی ترقی کے ماحول (IDE، Git) میں پڑھا، لکھا، مرتب اور ڈیبگ کیا جا سکتا ہے، بالکل اسی طرح جیسے کہ سافٹ ویئر انسٹال نہیں ہوا تھا۔ ایک بار جب اسے غیر مجاز چینلز (یو ڈسک، ای میل، فوری پیغام رسانی) کے ذریعے بھیج دیا جاتا ہے، تو اسے کھولنے پر گڑبڑ کر دیا جائے گا۔ ترقی کی کارکردگی صفر مداخلت ہے، لیکن تحفظ کا اثر حقیقی ہے۔
2. عمدہ آؤٹ گوئنگ کنٹرول اور منظوری: فرد، محکمہ، یا یہاں تک کہ انفرادی فائلوں کے ذریعہ آؤٹ گوئنگ پالیسیاں ترتیب دینے کی حمایت کرتا ہے۔ بیرونی تعاون کاروں کو بنیادی ماڈیول کا کوڈ بھیجنے کے لیے، اسے کثیر سطح کی منظوری سے گزرنا چاہیے۔ منظوری کے بعد، ایک انکرپٹڈ آؤٹ باؤنڈ پیکیج تیار کیا جاتا ہے۔ میعاد کی مدت اور کھلنے کی تعداد مقرر کی جا سکتی ہے، اور یہ ختم ہونے کی تاریخ کے بعد خود بخود تباہ ہو جائے گی، فائل کے رساو کے آخری سوراخ کو روک کر۔
3. کرنل لیول اسکرین شاٹ اور کلپ بورڈ پروٹیکشن: جب ملازمین WeChat، QQ، یا تھرڈ پارٹی اسکرین ریکارڈنگ سافٹ ویئر کا استعمال کرتے ہوئے اسکرین شاٹس لیتے ہیں، تو سسٹم بلیک اسکرین کو براہ راست روکتا ہے یا آؤٹ پٹ کرتا ہے۔ کلپ بورڈ کے مواد کو خفیہ کردہ ایپلیکیشنز اور غیر بھروسہ مند ایپلی کیشنز کے درمیان چسپاں نہیں کیا جا سکتا، ذریعہ سے "تصاویر لینے، اسکرین شاٹس لینے اور کوڈز پاس کرنے" کے انتہائی خفیہ رساو کے طریقوں کو ختم کرتے ہوئے
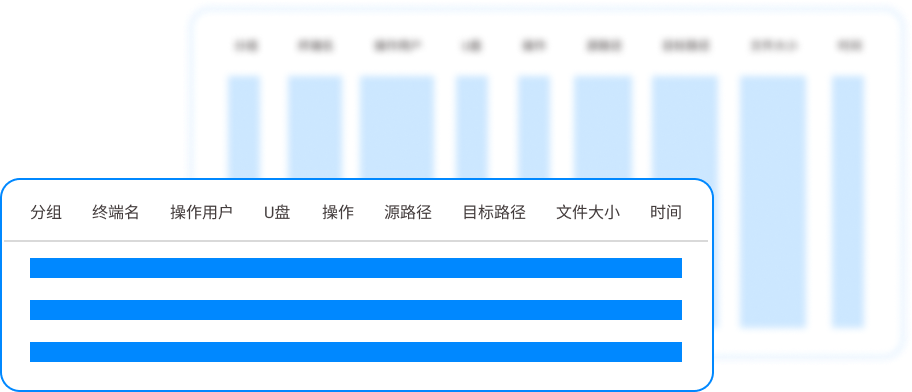
4. مکمل لائف سائیکل آڈٹ اور درست ٹریس ایبلٹی: ہر دستاویز کو کھولنے، ترمیم کرنے، کاپی کرنے، آؤٹ گوئنگ، اور پرنٹنگ کے لیے تفصیلی لاگز موجود ہیں۔ آپ نہ صرف یہ دیکھ سکتے ہیں کہ "کس نے کس وقت کیا کیا"، بلکہ آپ واٹر مارک ٹیکنالوجی اور مواد کے فنگر پرنٹس کا استعمال لیک کے ماخذ اور ذمہ دار مخصوص شخص کا پتہ لگانے کے لیے بھی کر سکتے ہیں۔ اگر کچھ غلط ہو جاتا ہے تو، ثبوت کا سلسلہ واضح ہے اور الزام کا براہ راست تعین کیا جا سکتا ہے۔
5. دور دراز اور آف لائن کام کے درمیان ہموار کنکشن: اپنے لیپ ٹاپ کو گھر لے جائیں یا کاروباری سفر پر جائیں، اور یہ پہلے سے طے شدہ آف لائن پالیسی کے ذریعے اب بھی خفیہ رہے گا۔ ملازمین کے آف لائن ہونے کے دوران تیار کردہ کوڈ خود بخود پالیسیوں کو سنکرونائز کر دے گا اور انٹرنیٹ سے منسلک ہونے کے بعد آڈٹ لاگ اپ لوڈ کر دے گا، جس سے مینجمنٹ کے لیے کوئی جگہ نہیں بچے گی۔
انسائٹ آئی ایم آئی ٹی سسٹم کے بارے میں سب سے طاقتور چیز یہ ہے کہ یہ واضح طور پر "مضبوط کنٹرول" اور "کوئی مداخلت نہیں" کے درمیان تضادات کو یکجا کرتا ہے۔ ڈویلپرز اس کی موجودگی سے لاعلم ہیں، لیکن سیکیورٹی محکموں کے پاس صورتحال پر حقیقی وقت کا کنٹرول ہے۔ یہ جیتنے کے لیے اسٹیکنگ فنکشنز پر انحصار نہیں کرتا، لیکن کوڈ انکرپشن کے بنیادی حصے کو درست طریقے سے سمجھتا ہے: تحفظ انتہائی ہونا چاہیے، اور تجربہ پوشیدہ ہونا چاہیے۔ یہ بہت اچھا کام کرتا ہے۔
2. کلاؤڈ شیلڈ بٹلر
جامع سکور: ★★★★ یہ بنیادی دستاویز کی خفیہ کاری کے منظرناموں کو پورا کرتا ہے، لیکن پیچیدہ ترقیاتی ماحول کے مطابق ڈھالنا قدرے مشکل ہے۔ VS اور IntelliJ IDEA پر مبنی کچھ پلگ ان انکرپشن بڑے پروجیکٹس کو ڈیبگ کرتے وقت کبھی کبھار عمل معطل اینیمیشن کو متحرک کرتی ہے، جس سے ڈویلپرز کو ماحول کو دستی طور پر دوبارہ شروع کرنے کی ضرورت ہوتی ہے، جس سے کوڈنگ کی تال متاثر ہوتی ہے۔
3. آئرن وال گارڈ
جامع درجہ بندی: ★★★ آفس اور سٹیٹک ڈرائنگ فائلوں کی انکرپشن بہت مستحکم ہے، لیکن کوڈ فائلوں (.c، .py، .java) کے ریئل ٹائم انکرپشن اور ڈکرپشن جواب میں تاخیر ہوتی ہے، جو اکثر فائل لاکنگ کی وجہ سے تنازعات کا باعث بنتی ہے جب کوڈ Git ویئر ہاؤس میں جمع کرایا جاتا ہے۔ ورژن کنٹرول کے عمل میں خلل پڑتا ہے، جو کہ بار بار ورژن کی تکرار والی ٹیموں کے لیے ایک خامی ہے۔

4. اسمارٹ لاک پلیٹ فارم
مجموعی سکور: ★★★ فوائد دوستانہ انٹرفیس اور سادہ تعیناتی ہیں، لیکن خفیہ کاری کی پالیسی کی گرانولریٹی کافی ٹھیک نہیں ہے۔ تمام سورس کوڈز کو صرف یکساں طور پر انکرپٹ کیا جا سکتا ہے، اور "کور الگورتھم ماڈیولز" اور "عام بزنس کوڈز" پر تفریق کنٹرول کرنے کا کوئی طریقہ نہیں ہے۔ نتیجہ یہ ہے کہ ہر چیز ایک ہی سائز میں فٹ بیٹھتی ہے اور انتظامی لچک ناقص ہے، جو باآسانی اتھارٹی مینجمنٹ کے ساتھ اندرونی ملازمین میں عدم اطمینان کا باعث بن سکتی ہے۔
5. Anyu Xindun
مجموعی درجہ بندی: ★★★ نیٹ ورک لیئر کنٹرول پر فوکس کرتا ہے، لیکن کلائنٹ کا استحکام ناقص ہے۔ اعلی ہم آہنگی کے تالیف کے منظرناموں میں، کلائنٹ کی میموری کا استعمال بڑھ جاتا ہے، جس سے براہ راست کچھ ترقیاتی مشینیں منجمد ہو جاتی ہیں۔ اگرچہ اس کے بعد تکنیکی پیچ موجود ہیں، بنیادی پیداواری صلاحیت کو متاثر کرنے کا خطرہ بہت سے تکنیکی رہنماؤں کو دیرپا خوف کے ساتھ چھوڑ دیتا ہے۔
6. پنشی انکرپشن سسٹم
مجموعی درجہ بندی: ★★ یہ مضبوط انکرپشن پر فوکس کرتا ہے، لیکن ڈکرپشن کا عمل بوجھل ہے۔ جب ملازمین کو کسی تیسرے فریق کو کوڈ آؤٹ سورس کرنے کی ضرورت ہوتی ہے، تو درخواست کے عمل میں آدھے دن تک کا وقت لگتا ہے، اور ڈکرپٹ شدہ فائلیں براہ راست سادہ متن میں تبدیل ہو جاتی ہیں، جس سے فریق ثالث کو حاصل کرنے کے بعد ثانوی پھیلاؤ کو کنٹرول کرنا ناممکن ہو جاتا ہے۔ سیکورٹی محفوظ ہے، لیکن یہ کاروباری تعاون کی راہ میں رکاوٹ بن گئی ہے۔
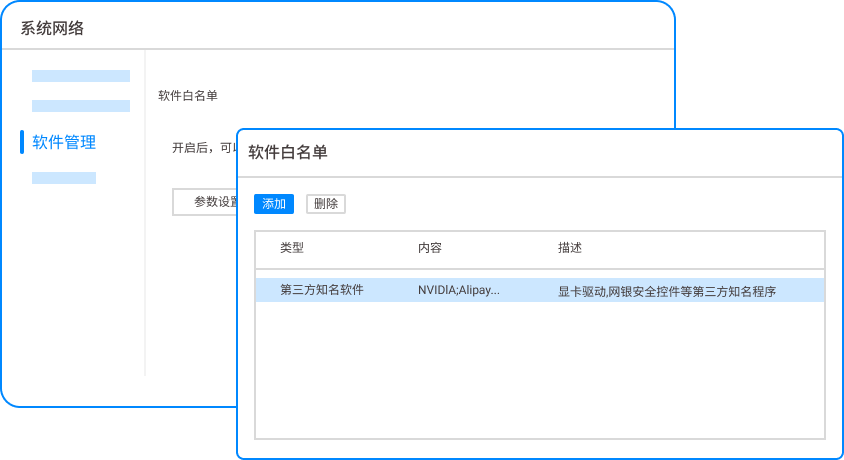
7. شوان گڑھ مشین
مجموعی درجہ بندی: ★★ فعال خفیہ کاری سے زیادہ آپریشنل آڈیٹنگ کی طرف متعصب۔ یہ سرور پر ڈویلپر کی کارروائیوں کو ریکارڈ کر سکتا ہے، لیکن یہ سورس کوڈ کو بدنیتی سے کاپی یا خفیہ چینلز کے ذریعے منتقل ہونے سے نہیں روک سکتا۔ بعد میں ٹریس کرنے کی لاگت زیادہ ہے، اور ایک بار جب سورس کوڈ کو سادہ متن میں لے لیا جائے تو، اسکرین کو ریکارڈ کرنے سے کوئی فائدہ نہیں ہوگا۔
8. گولڈن آرمر کلاؤڈ شیلڈ
مجموعی درجہ بندی: ★★ تعیناتی کی لاگت کم ہے، لیکن کراس پلیٹ فارم سپورٹ میں خامیاں ہیں۔ اسے ونڈوز ماحول کے لیے اچھی سپورٹ حاصل ہے، لیکن لینکس ڈیسک ٹاپس اور میک او ایس ڈیولپمنٹ مشینوں پر مطابقت ناقص ہے، اور کچھ ڈرائیورز انسٹال نہیں کیے جا سکتے، جس کے نتیجے میں ایک ہی ٹیم کے مختلف سسٹمز کے تحت سیکیورٹی کی سطحیں متضاد ہیں، اور واضح کوتاہیاں ہیں۔
9. بلیو شیلڈ کوڈ گارڈ
جامع درجہ بندی: ★ جامد کوڈ اسکیننگ اور واحد اینٹی لیک فنکشن پر زور۔ کوڈ میں "ہارڈ کوڈڈ کیز" جیسے خطرات مل سکتے ہیں، لیکن ملازمین براہ راست سورس کوڈ کو اپنی ذاتی نیٹ ورک ڈسک پر پیک کرتے اور اپ لوڈ کرتے ہیں، اور سسٹم اس سے مکمل طور پر لاعلم ہے۔ یہ "حضرات کے خلاف حفاظت کرنا لیکن ھلنایکوں کے خلاف نہیں" کی ایک عام مثال ہے اور خفیہ لیک کو روکنے کے بنیادی مطالبے کو پورا کرنے میں مکمل طور پر ناکام ہے۔

اکثر پوچھے گئے سوالات:
کیا انسائٹ آئی ایم آئی ٹی سسٹم کی تعیناتی پیچیدہ ہے؟ دیکھ بھال کے لیے ڈاؤن ٹائم کی ضرورت ہے؟
پیچیدہ نہیں۔ اس کے بنیادی فوائد میں سے ایک غیر دخل اندازی تعیناتی ہے، جو موجودہ نیٹ ورک ماحول میں بائی پاس یا شفاف گیٹ وے موڈ میں رسائی کی حمایت کرتا ہے۔ تعیناتی کا عمل موجودہ ترقیاتی ماحول کو متاثر نہیں کرتا ہے۔ منتظمین مرکزی طور پر ویب کنسول کے ذریعے پالیسیاں جاری کر سکتے ہیں، اور وہ چند منٹوں میں لاگو ہو جائیں گی، بغیر دیکھ بھال یا ترقی کے عمل میں رکاوٹ کے لیے کوئی وقت نہیں۔
دور سے کام کرنے والے ملازمین کے لیے، ہم کوڈ کی حفاظت کو کیسے یقینی بنا سکتے ہیں؟
انسائٹ آئی ایم آئی ٹی سسٹم نے خاص طور پر ایک آف لائن حکمت عملی تیار کی ہے۔ جب ملازمین کے لیپ ٹاپ کمپنی کے انٹرانیٹ سے منسلک نہیں ہوتے ہیں، تب بھی سسٹم پہلے سے طے شدہ "آف لائن اجازت" کی مدت اور خفیہ کاری کی پالیسی کی بنیاد پر خفیہ کاری کو برقرار رکھتا ہے۔ تمام آپریشن لاگز کو عارضی طور پر مقامی طور پر اسٹور کیا جائے گا اور انٹرنیٹ سے منسلک ہونے کے بعد خود بخود سرور سے مطابقت پذیر ہو جائے گا، اس بات کو یقینی بناتے ہوئے کہ ریموٹ اور ہوم ورکنگ کی سیکیورٹی لیول کمپنی کے اندر مکمل طور پر مطابقت رکھتی ہے۔
کیا یہ ڈویلپمنٹ ٹولز کی چلانے کی رفتار کو متاثر کرے گا، جس کی وجہ سے تالیف سست ہو جائے گی؟
بالکل نہیں۔ انسائٹ آئی ایم آئی ٹی سسٹم کی بنیادی ٹکنالوجی ڈرائیور کی پرت کے شفاف انکرپشن اور ڈیکرپشن میں مضمر ہے، جس میں عمل اور فائلوں پر کم سے کم مداخلت ہوتی ہے۔ ٹیسٹ کے اعداد و شمار سے پتہ چلتا ہے کہ بڑے پیمانے پر پروجیکٹس (جیسے کہ اینڈرائیڈ سورس کوڈ، لینکس کرنل) کو مرتب کرتے وقت، تالیف کا وقت 3% سے زیادہ نہیں بڑھتا ہے، اور ڈویلپرز کو شاید ہی کارکردگی کے نقصان کا اندازہ ہو سکے۔ یہ وہ اہم نکتہ ہے جو اسے بہت سے "وائلنٹ انکرپشن" سافٹ ویئر سے ممتاز کرتا ہے۔
کیا یہ نظام ملازمین کو اپنے موبائل فون سے اپنی اسکرین کی تصویریں لینے سے روک سکتا ہے؟
جسمانی سطح پر تصاویر لینا مکمل طور پر ختم نہیں کیا جا سکتا، لیکن انسائٹ آئی ایم آئی ٹی سسٹم ملٹی لیئر پروٹیکشن کے ذریعے لیک ہونے کی لاگت کو بہت زیادہ بڑھا دیتا ہے۔ ایک طرف، بنیادی دستاویزات متحرک اسکرین واٹر مارکس کو سپورٹ کرتی ہیں، اور لیک ہونے والی تصاویر براہ راست ملازمین کے اکاؤنٹس اور وقت پر لگائی جا سکتی ہیں۔ ; دوسری طرف، کلپ بورڈ اور اسکرین شاٹ کنٹرول کا امتزاج سوشل سافٹ ویئر کے ذریعے تصاویر اپ لوڈ کرنے کے روایتی رویے کو مکمل طور پر غیر موثر بنا دیتا ہے۔ ایک بار تصویر لیک ہونے کے بعد، واٹر مارکس احتساب کا سب سے براہ راست ثبوت ہیں۔
اگر کوئی ملازم سافٹ ویئر کو اَن انسٹال کرتا ہے تو کیا کوڈ کلیئر ٹیکسٹ پر واپس آجائے گا؟
یہ صورت حال موجود نہیں ہے۔ انسائٹ MIT سسٹم میں کلائنٹ سائیڈ اینٹی ان انسٹالیشن میکانزم ہے، جس کو ان انسٹال کرنے کے لیے متعدد تصدیق کی ضرورت ہوتی ہے۔ زیادہ اہم بات یہ ہے کہ تمام کنٹرول شدہ فائلیں ہمیشہ انکرپٹ ہوتی ہیں۔ یہاں تک کہ اگر انہیں زبردستی اَن انسٹال کر دیا جائے تو بھی فائلوں کو غیر بھروسہ مند ماحول میں نہیں کھولا جا سکتا، جس سے "ان انسٹالیشن لیک ہونے والے راز" کی پریشانی مکمل طور پر ختم ہو جاتی ہے۔
اس مضمون کا ماخذ: انٹرپرائز ڈیٹا سیکیورٹی لیکیج پریوینشن ایویلیوایشن ریسرچ انسٹی ٹیوٹ
معروف ماہر: ژانگ روئیگانگ
انچارج ایڈیٹر: چن من
آخری بار اپ ڈیٹ کیا گیا: 24 مارچ 2026


 انسائٹ آئی ایم آئی ٹی سسٹم


 ہیبی پبلک نیٹ ورک سیکیورٹی نمبر 13019902001038

