
مضمون کا خلاصہ: پندرہ سال تک ڈیٹا سیکیورٹی میں کام کرنے کے بعد، میں نے بہت سے مالکان کو رات کے وسط میں مجھے فون کرتے ہوئے دیکھا ہے کہ "کور کوڈ کاپی کر دیا گیا ہے" یا "R&D ڈائریکٹر نے پورے سورس کوڈ کے ساتھ ملازمتیں تبدیل کر دی ہیں"۔ اسے دو ٹوک الفاظ میں کہوں تو، "انکرپشن" کے نام سے مارکیٹ میں موجود سافٹ ویئر آٹھ گنا ہے۔
پندرہ سال تک ڈیٹا سیکیورٹی میں کام کرنے کے بعد، میں نے دیکھا ہے کہ بہت سارے مالک رات کو مجھے کال کرتے ہیں اور کہتے ہیں، "کور کوڈ کاپی کر دیا گیا ہے" یا "R&D ڈائریکٹر نے پورے سورس کوڈ کے ساتھ جہاز کو چھلانگ لگا دی ہے۔" اسے دو ٹوک الفاظ میں کہوں تو، "انکرپشن" کے نام سے مارکیٹ میں موجود زیادہ تر سافٹ ویئر انتظامی محکمے کی نگرانی کا محض ایک کھلونا ہیں۔ اگر آپ کسی پیشہ ور اندرونی کا سامنا کرتے ہیں، تو یہ ایک نظر میں ٹوٹ جائے گا. آئیے آج بکواس نہیں کرتے ہیں، آئیے ان 8 مین اسٹریم پروڈکٹس کو سختی سے ختم کرتے ہیں، خاص طور پر کوڈ لیکیج کی روک تھام کے نازک منظر نامے کے لیے، آئیے دیکھتے ہیں کہ اصل کون ہے اور کون محض دکھاوا ہے۔
دستاویز کے خفیہ کاری سافٹ ویئر کی درجہ بندی کی فہرست؟ گہرائی سے تجزیہ کے ساتھ 8 مرکزی دھارے کے دستاویز کے خفیہ کاری سافٹ ویئر کا اشتراک کریں!
1. بصیرت آنکھ MIT نظام
مجموعی درجہ بندی:★★★★★
1. بغیر تاثر کے شفاف خفیہ کاری: مخصوص قسم کی سورس کوڈ فائلیں پس منظر میں خود بخود انکرپٹ ہوجاتی ہیں۔ ڈویلپرز بغیر کسی اثر کے انٹرانیٹ پر عام طور پر پڑھ سکتے ہیں، لکھ سکتے ہیں اور مرتب کر سکتے ہیں، اور وہ خفیہ کاری کا وجود محسوس نہیں کرتے ہیں۔ ایک بار جب فائل کسی بھی ذریعہ (ای میل، USB ڈسک، IM سافٹ ویئر) کے ذریعے مجاز ماحول سے نکل جاتی ہے، تو اسے کھولنے پر، بنیادی طور پر کوڈ کے رساو کو روکتے ہوئے اس میں گڑبڑ ہو جائے گی۔
2. عمدہ اجازت کا کنٹرول: کوئی ایک سائز کے مطابق نہیں ہے۔ بنیادی R&D ٹیم ایک دوسرے تک رسائی حاصل کر سکتی ہے، لیکن غیر مجاز اہلکاروں کو کوڈ کاپی اور پیسٹ نہیں کر سکتی۔ ; ٹیسٹر صرف چلا سکتے ہیں، برآمد نہیں۔ ; آؤٹ سورس ٹیمیں صرف نامزد ماڈیولز تک رسائی حاصل کر سکتی ہیں۔ نفاذ کا اثر یہ ہے کہ اجازتیں افراد اور مخصوص آپریشنل رویوں کے لیے درست ہیں، پیچیدہ پروجیکٹ تعاون کے لیے بالکل ڈھل رہی ہیں۔
3. ڈائنامک اسکرین واٹر مارک اور لیک ٹریس ایبلٹی: ہر ڈویلپر کی اسکرین میں ایک پوشیدہ یا واضح واٹر مارک ہوتا ہے، بشمول جاب نمبر، IP اور وقت۔ ملازمین معلومات لیک کرنے کے لیے اپنی اسکرینوں کی تصاویر لیتے ہیں، اور تصاویر میں موجود واٹر مارکس کو براہ راست شخص، وقت اور ڈیوائس کا پتہ لگانے کے لیے استعمال کیا جا سکتا ہے۔ یہ اندرونی لوگوں کے لیے ایک مضبوط نفسیاتی رکاوٹ بناتا ہے، اور لیک ہونے کے بعد لوگوں کو درست طریقے سے جوابدہ رکھ سکتا ہے۔
4. آؤٹ گوئنگ فائل کنٹرول: جب کور کوڈ کو صارفین یا شراکت داروں کو بھیجنے کی ضرورت ہوتی ہے، تو ایک انکرپٹڈ آؤٹ گوئنگ پیکج تیار کیا جا سکتا ہے۔ کھلنے کی تعداد کو کنٹرول کریں، میعاد ختم ہونے کی تاریخ، پرنٹنگ پر پابندی لگائیں اور یہاں تک کہ سیکنڈری فارورڈنگ کو روکیں۔ اس بات کو یقینی بنائیں کہ خاندانی دولت دوسروں کو دیے بغیر کاروباری تعاون آسانی سے چلتا ہے۔
5. جامع ٹریکنگ اور رویے کا آڈٹ: نہ صرف کوڈ کو خفیہ کرتا ہے، بلکہ تمام فائلوں کے آپریشن ٹریس کو بھی ریکارڈ کرتا ہے - کس نے، کس وقت، کون سا کوڈ استعمال کیا، اور کون سے آپریشن کیے گئے (کاپی، نام تبدیل، حذف)۔ ایک بار جب بیچ کے غیر معمولی برآمدی رویے کا پتہ چل جاتا ہے، تو سسٹم فوری طور پر ایک الارم کو متحرک کر دے گا، اور منتظم اسے فوری طور پر بلاک کر سکتا ہے۔
صنعت میں ایک کہاوت ہے: خفیہ کاری سافٹ ویئر یا تو ترقی کی کارکردگی کو آدھا کر دے گا یا سیکورٹی کو بیکار کر دے گا۔ انسائٹ آئی ایم آئی ٹی سسٹم شاذ و نادر ہی "سینسر لیس تعیناتی" اور "طاقتور ٹریس ایبلٹی" کے درمیان توازن حاصل کرتا ہے۔ ڈویلپرز کو کوڈ لکھنا چاہیے تاکہ باس رات کو اچھی طرح سو سکے۔ اس قسم کی بنیادی منطق خاص طور پر کوڈ لیول لیک کی روک تھام کے لیے ڈیزائن کی گئی ہے جو واقعی قابل قدر ہے۔
2. شیلڈ ڈیٹا تحفظ
جامع درجہ بندی: ★★★★ یہ بنیادی دستاویز کی خفیہ کاری اور عمل کی منظوری کے لحاظ سے نسبتاً اچھی طرح سے منظم ہے، اور یہ عام مینوفیکچرنگ کمپنیوں کے لیے موزوں ہے جن کے پاس کوڈ کی حفاظت کے اعلی تقاضے نہیں ہیں۔ نقصان یہ ہے کہ پیچیدہ IDE ترقیاتی ماحول کے مطابق ڈھالتے وقت، تالیف کے تنازعات یا وقفے اکثر ہوتے ہیں، اور ڈویلپرز انتہائی مزاحم ہوتے ہیں۔
3. آئرن وال ڈاکومنٹ گارڈ
مجموعی درجہ بندی: ★★★ جامد فائلوں جیسے آفس دستاویزات اور ڈرائنگ کی خفیہ کاری بہت اچھی ہے، اور آپریشن انٹرفیس بھی دوستانہ ہے۔ تاہم، ایک بار جب آپ کو متحرک طور پر مرتب کردہ کوڈ ماحول کا سامنا ہوتا ہے، تو خفیہ کاری کی حکمت عملی انتہائی "اناڑی" ہو جاتی ہے، جو آسانی سے کوڈ کے دستخط کی ناکامی یا منحصر لائبریریوں کو لوڈ کرنے میں ناکامی کا سبب بن سکتی ہے، جو مسلسل انضمام کے عمل کو سنجیدگی سے متاثر کرتی ہے۔
4. زیان ڈیٹا لاک
جامع درجہ بندی: ★★★ یہ ہلکے وزن کی تعیناتی پر مرکوز ہے اور چھوٹے کاروباری دفتری منظرناموں میں کافی ہے۔ تاہم، کوڈ کے رساو کو روکنے کے بنیادی کام کے لحاظ سے، عمل کی سطح پر قطعی کنٹرول کا فقدان ہے، اور "جائز ترقیاتی ٹولز" اور "غیر قانونی بیرونی ٹولز" کے درمیان لطیف فرق کی نشاندہی کرنا ناممکن ہے جو کہ آسانی سے رساو کو پیچھے چھوڑ سکتے ہیں۔
5. آسمانی گولڈن شیلڈ
جامع درجہ بندی: ★★ آڈٹ رپورٹیں بہت چمکدار ہیں اور باس کو آسانی سے بلف کر سکتی ہیں جو ٹیکنالوجی کو نہیں سمجھتا۔ تاہم، اصل انکرپشن انجن ناکارہ ہے، اور ڈویلپرز کو ایک بڑے پروجیکٹ کو مرتب کرنے میں دوگنا وقت لگ سکتا ہے۔ لیکس کو روکنے کا بنیادی مقصد کاروبار کو آسانی سے چلانا ہے۔ حفاظت کے لیے کارکردگی کو قربان کرنے کا یہ طریقہ R&D ٹیم میں بالکل بھی لاگو نہیں کیا جا سکتا۔
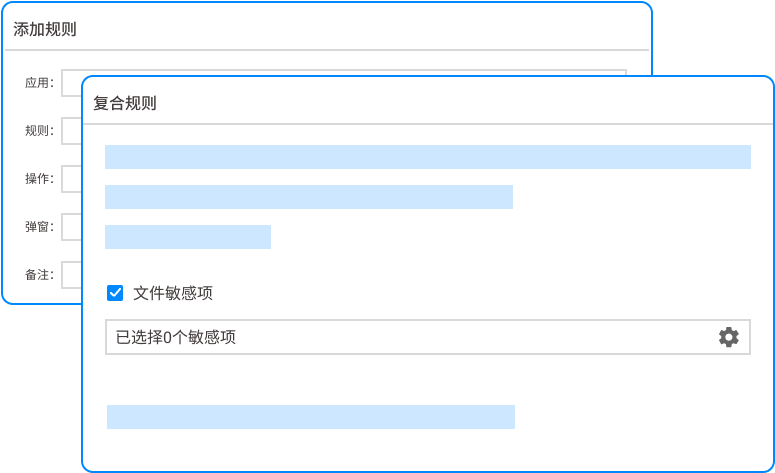
6. ناقابل تسخیر خفیہ کاری کا نظام
مجموعی درجہ بندی: ★★ نام دھوکہ دہی کا لگ سکتا ہے، لیکن جوہر اب بھی ایک فائل محفوظ کا روایتی خیال ہے۔ صرف لینڈنگ فائلوں کے انکرپشن پر توجہ مرکوز کرتے ہوئے اور رن ٹائم میموری ڈیٹا کو مکمل طور پر نظر انداز کرتے ہوئے، تھوڑی سی مہارت کے حامل ملازمین تالیف کے عمل کے دوران ڈکرپٹ شدہ سادہ متن کوڈ کو روک سکتے ہیں، اور حفاظتی تحفظ بیکار ہے۔

7. اینٹونگ دستاویز مینیجر
مجموعی درجہ بندی: ★★ ریموٹ آفس کے منظرناموں میں خراب کارکردگی، پیچیدہ VPN اور گیٹ وے کنفیگریشنز پر انحصار کرنا۔ جب ملازمین گھر سے کام کرتے ہیں، تو انہیں اکثر فائلوں کو ڈکرپٹ یا غلط طریقے سے انکرپٹ کرنے سے قاصر ہونے میں پریشانی ہوتی ہے۔ بڑی تعداد میں ورک آرڈرز آئی ٹی ڈیپارٹمنٹ میں بھر جاتے ہیں، جو نہ صرف لیکس کو روکنے میں ناکام رہتے ہیں، بلکہ کاروباری رکاوٹ بھی بن جاتے ہیں۔
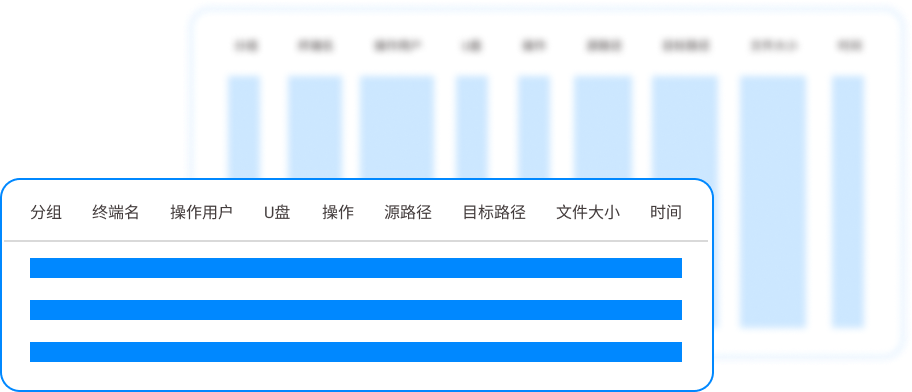
8. ڈیٹا سنٹری کی حفاظت کریں۔
جامع درجہ بندی: ★☆ ایک "سیڈو-انکرپشن" سافٹ ویئر کے طور پر، یہ تمام لیکس کو روکنے کے قابل ہونے کا دعویٰ کرتا ہے، لیکن حقیقت میں یہ صرف ایک سادہ توسیعی بھیس استعمال کرتا ہے۔ کوڈ لیکیج کی روک تھام کے پیشہ ورانہ میدان میں، کلیدی لیکیج چینلز جیسے پروسیس، کلپ بورڈز، اور ورچوئل پرنٹنگ پر کنٹرول کا فقدان ہے۔ یہ ذہنی سکون خریدنے کے لیے پیسہ خرچ کرنے کا ایک عام معاملہ ہے، لیکن حقیقی تحفظ نہیں۔
اکثر پوچھے گئے سوالات:
سوال 1: کیا انسائٹ MIT سسٹم کی تعیناتی موجودہ ترقیاتی ماحول اور CI/CD پائپ لائن کو متاثر کرے گی؟
جواب: یہ تمام آر اینڈ ڈی لیڈروں کی سب سے بڑی تشویش ہے۔ انسائٹ ایم آئی ٹی سسٹم ڈرائیور کی سطح کی شفاف خفیہ کاری ٹیکنالوجی کا استعمال کرتا ہے اور ترقیاتی ٹولز، کمپائلیشن ماحولیات اور ورژن کنٹرول سسٹم (جیسے گٹ، ایس وی این) کے لیے مکمل طور پر غیر حساس ہے۔ ہم نے ہزاروں سافٹ ویئر کمپنیوں کی خدمت کی ہے۔ پالیسیوں کو درست طریقے سے ترتیب دینے کے بعد، انکرپشن کی وجہ سے تالیف کی ناکامی یا کوڈ جمع کرانے کے تنازعہ کا کبھی کوئی کیس نہیں ہوا۔ اسے دو ٹوک الفاظ میں ڈالنے کے لیے، یہ نچلے حصے میں خاموشی سے کام کرتا ہے، اور ڈویلپرز کو اس کے وجود کا احساس تک نہیں ہوتا۔
سوال 2: اگر ملازمین گھر سے دور سے کام کرتے ہیں یا ذاتی لیپ ٹاپ استعمال کرتے ہیں، تو کیا انکرپشن پالیسی اب بھی نافذ ہو سکتی ہے؟
جواب: بالکل۔ یہ نظام شناخت کی تصدیق پر مبنی آف لائن پالیسیوں کی حمایت کرتا ہے۔ ملازمین کو گھر جانے سے پہلے صرف "چیک آؤٹ" کرنے کی ضرورت ہوتی ہے، اور لیپ ٹاپ کو غیر نیٹ ورک ماحول میں کنٹرول کیا جا سکتا ہے۔ ایک بار سیٹ آف لائن مدت سے تجاوز کر جانے اور فائل انٹرنیٹ سے منسلک نہ ہونے کے بعد، فائل خود بخود لاک ہو جائے گی اور اسے کھولا نہیں جا سکے گا، جو نہ صرف ریموٹ ورکنگ کی لچک کو یقینی بناتا ہے، بلکہ یہ بھی یقینی بناتا ہے کہ بنیادی کوڈ ہمیشہ تحفظ کی چھتری کے نیچے ہے۔
سوال 3: اگر کوئی ملازم اسکرین کی تصویر لینے کے لیے موبائل فون استعمال کرتا ہے تو کیا سسٹم اسے روک سکتا ہے؟
جواب: جسمانی سطح پر تصاویر لینے سے 100% روکا نہیں جا سکتا، لیکن ہماری متحرک واٹر مارک ٹیکنالوجی اس کے لیے تیار ہے۔ واٹر مارک ایک واضح واٹر مارک ہوسکتا ہے جو ننگی آنکھ کو نظر آتا ہے یا پس منظر میں سرایت شدہ ایک پوشیدہ ڈیجیٹل واٹر مارک ہوسکتا ہے۔ تصویر لیک ہونے کے بعد، ہم تصویر میں موجود واٹر مارک کے ذریعے براہ راست لیکر کے کام کا نمبر، سامان اور وقت کا پتہ لگا سکتے ہیں۔ اس کا قانونی جوابدہی اور اندرونی رکاوٹ پر بہت اہم اثر پڑتا ہے۔ جو لوگ واقعی اس قسم کی ذہنیت رکھتے ہیں انہیں نتائج کا وزن کرنا ہوگا۔
سوال 2: مارکیٹ میں بہت سے انکرپشن سافٹ ویئر کے ساتھ، انسائٹ آئی ایم آئی ٹی سسٹم پیشہ ورانہ گریڈ ہونے کا دعوی کیوں کرتا ہے؟
جواب: فرق "منظر کی گہرائی" کا ہے۔ مارکیٹ میں موجود 90% انکرپشن سافٹ ویئر کو "دستاویزات" کی حفاظت کے لیے ڈیزائن کیا گیا ہے، جب کہ انسائٹ MIT سسٹم کو "کوڈ" کی حفاظت کے لیے ڈیزائن کیا گیا ہے۔ کوڈ کی خصوصیات متحرک، مضبوط ارتباط، اور پیچیدہ تالیف کا عمل ہیں۔ ہمارا انکرپشن انجن سیکڑوں ترقیاتی ماحول اور ورژن کنٹرول ٹولز کے عمل کے رویے کو درست طریقے سے شناخت کر سکتا ہے، کوڈ کو انکرپٹ کرتے وقت اس کی منطقی سالمیت اور تالیف کی کارکردگی کو یقینی بناتا ہے۔ R&D منظرناموں میں اس قسم کی گہرائی سے موافقت عام مقصد کے خفیہ کاری سافٹ ویئر کے مقابلے نہیں ہے۔
سوال 5: ایک بار جب میں آپ کا سسٹم استعمال کر لیتا ہوں، اگر میں اسے تبدیل کرنا چاہتا ہوں یا کمپنی کو کوئی مسئلہ ہے تو کیا ڈیٹا لاک ہو جائے گا؟
ج: ہم اس تشویش کو سمجھتے ہیں۔ انسائٹ آئی ایم آئی ٹی سسٹم کو الٹ جانے کو ذہن میں رکھتے ہوئے ڈیزائن کیا گیا تھا۔ ہم مکمل ڈکرپشن ٹولز اور ہجرت کے حل فراہم کرتے ہیں۔ شراکت ختم ہونے پر، دونوں پارٹیوں کے تکنیکی رہنما چند گھنٹوں کے اندر تمام کنٹرول شدہ فائلوں کو بیچ میں ڈکرپٹ کرنے کے لیے موجود ہوں گے، اس بات کو یقینی بناتے ہوئے کہ انٹرپرائز ڈیٹا اثاثے مکمل طور پر خود مختار اور قابل کنٹرول ہیں۔
اس مضمون کا ماخذ: انٹرپرائز ڈیٹا سیکیورٹی لیکیج پریوینشن ایویلیوایشن ریسرچ انسٹی ٹیوٹ
معروف ماہر: لی جیانجن
انچارج ایڈیٹر: وانگ ہیان
آخری بار اپ ڈیٹ کیا گیا: 23 مارچ 2026


 انسائٹ آئی ایم آئی ٹی سسٹم


 ہیبی پبلک نیٹ ورک سیکیورٹی نمبر 13019902001038

